
Quand le poste change, les droits SAP suivent.
Depuis 2018, Elis s’appuie sur ROK pour piloter les autorisations SAP ECC à partir des données et des mouvements enregistrés dans SAP HR.
Cas client
Arrivée · Mobilité · Départ · Changement de responsabilité
Les postes, les responsabilités et les périmètres organisationnels deviennent le point de départ des droits attribués à chaque collaborateur.
Une gouvernance des accès ancrée dans l’organisation réelle, sans remplacer SAP HR ni SAP ECC.
Du mouvement RH aux droits SAP
- Mouvement collaborateur
01
Arrivée, mobilité, départ, changement de responsabilité.
- Organisation réelle
02
Poste, périmètre et rattachement hiérarchique.
- Validations
03
Circuit d’approbation traçable.
- Droits SAP
04
Autorisations appliquées dans SAP ECC.
La gouvernance des accès
à l’échelle d’un groupe international
Dans un groupe en forte croissance comme Elis, la gestion des autorisations SAP doit pouvoir suivre les acquisitions, les nouveaux sites et les mouvements collaborateurs sans multiplier les traitements manuels.
58 782
collaborateurs
31 pays
en Europe, en Amérique latine et en Asie
528
sites de production et centres de services
4,8 Md€
de chiffre d’affaires en 2025
Le périmètre ROK Solution
Une gestion des droits SAP
déployée à grande échelle
Chez Elis, ROK relie les mouvements SAP HR, l’organisation réelle et les autorisations SAP ECC au sein d’un même modèle de gouvernance.
5 206
utilisateurs SAP pilotés
17 169
mouvements traités sur une année
355 sites
couverts par ROK sur le périmètre mesuré
24 pays
sur ce périmètre SAP / ROK
Le retour d’expérience
du DSI d’Elis
François Blanc — DSI d’Elis lors du projet
François Blanc revient sur le contexte du groupe, les enjeux de gouvernance des accès SAP et les effets d’une gestion des droits ancrée dans l’organisation réelle.
À chaque mouvement RH,
les droits SAP doivent rester cohérents
Un changement de poste peut notamment nécessiter :
1
Le retrait des droits liés à l’ancien poste ;
2
L’attribution de nouveaux rôles SAP ;
3
L’application de restrictions liées à l’entité ou au périmètre ;
4
La validation de responsabilités particulières ;
5
La mise à jour des rôles composites, simples ou dérivés ;
6
La conservation d’une trace exploitable lors d’un audit.
Le problème n’était pas SAP HR ou SAP ECC pris séparément...
Avant la mise en place de ROK, la gestion des autorisations était difficile à standardiser à l’échelle des différentes entités. Chaque mouvement pouvait demander des interprétations, des interventions et des contrôles supplémentaires.
À mesure qu’Elis se développait, cette organisation devait pouvoir absorber davantage d’utilisateurs, de sites et de mouvements sans multiplier la charge administrative ni fragiliser la gouvernance.
Partir du poste réel
pour déterminer les droits SAP
Elis a choisi de relier la gestion des autorisations SAP à un référentiel organisationnel centralisé.
Dans ce modèle, les droits ne sont pas uniquement attachés à une personne ou à une bibliothèque technique de rôles.
Ils découlent de ce que la personne fait réellement dans l’organisation :
Son poste ;
Ses responsabilités principales et secondaires ;
Sa société, son entité ou son site de rattachement ;
Son périmètre géographique ou fonctionnel ;
Les applications et transactions nécessaires à sa mission.
ROK – l’organisation réelle relie sociétés, sites, postes et collaborateurs.


L’organigramme vivant devient ainsi le lien entre la donnée RH et la gouvernance des accès.
Un mouvement, un même enchaînement
de bout en bout
Le changement RH devient un événement opérationnel qui fait suivre les autorisations SAP.
01
SAP HR enregistre le changement
Une embauche, une mutation, un départ ou une évolution de situation est enregistré dans le système RH.
02
ROK actualise le contexte organisationnel
Le collaborateur est rattaché au bon poste, aux bonnes responsabilités, à la bonne entité et au bon périmètre.
03
Les rôles nécessaires sont déterminés
ROK associe les responsabilités organisationnelles aux rôles applicatifs correspondants.
04
Les validations sont déclenchées
Lorsque le modèle le prévoit, les responsables concernés valident l’attribution ou la modification des droits.
05
SAP ECC est synchronisé
Les utilisateurs et leurs affectations aux rôles sont créés, modifiés ou retirés selon la nouvelle situation.
06
Le changement reste traçable
L’historique permet de retrouver le contexte, les règles appliquées et les évolutions des droits.
Le poste change dans l’organisation. Les droits SAP suivent. |
SAP HR
01
Organisation réelle ROK
02
Règles / validations
03
SAP ECC
04
L’animation montre concrètement comment une évolution dans l’organigramme entraîne la mise à jour correspondante côté SAP.
Ce qui se passe
lors d’une mobilité interne
Une mobilité ne consiste pas seulement à ajouter de nouveaux droits : elle doit également permettre d’identifier et de retirer ceux qui ne sont plus nécessaires.
Avant la mobilité
01
Le collaborateur occupe un poste A.
Ses droits SAP correspondent :
à ses responsabilités actuelles ;
aux transactions nécessaires à son activité ;
à son entité ;
à ses restrictions organisationnelles et fonctionnelles.
Le poste change
02
La nouvelle situation est enregistrée dans SAP HR puis répercutée dans le référentiel organisationnel ROK.
ROK ajuste les droits au nouveau poste :
la désaffectation des rôles qui ne sont plus justifiés ;
l’affectation des rôles associés aux nouvelles responsabilités ;
l’application des nouveaux périmètres ;
le déclenchement des validations nécessaires ;
la synchronisation des informations avec SAP ECC.
Après la mobilité
03
Les autorisations correspondent au nouveau rôle exercé par le collaborateur et chaque changement reste documenté.
Résultat :
les droits sont alignés sur le nouveau poste ;
les droits devenus inutiles sont retirés ;
le changement reste documenté et traçable.
Un changement d’échelle
mesurable
1 jour contre 5 jours
Délai de mise à disposition des autorisations SAP
1 jour calendaire en 2026 avec ROK, contre 5 jours ouvrés en 2018.
3,27 € contre 11,24 €
Coût d’administration mensuel par utilisateur ECC
Avec ROK, le coût est estimé en baisse de 70,83 % en 2026, à volumétrie équivalente.
0,5 ETP pour 5 206 utilisateurs
Charge d’administration du périmètre
En 2026, à volumétrie équivalente, le scénario sans ROK aurait nécessité environ 6,5 ETP.
41 439,76 € par mois
Gain d’administration estimé
À volumétrie constante en août 2026, par rapport au scénario sans ROK.
17 169 mouvements traités
Contre 1 015 en 2018
À volumétrie équivalente, le scénario comparatif 2026 estime une réduction de 85 % du délai de traitement des mouvements SAP HR entre une gestion sans ROK et avec ROK.
*Résultats observés ou estimés sur le périmètre de référence Elis. Les gains peuvent varier selon le nombre d’utilisateurs, l’organisation, les règles d’accès et le modèle d’administration en place. Méthodologie détaillée disponible sur demande.
Une architecture organisationnelle
reliée à SAP
La solution déployée chez Elis repose sur quatre composants complémentaires.
01
SAP HR
Donnée RH
La donnée RH reste gérée dans le système existant. SAP HR fournit notamment les changements de situation nécessaires au pilotage du cycle de vie des collaborateurs.
02
L’annuaire organisationnel ROK
Organisation réelle · Postes · Responsabilités
ROK structure :
les organisations ;
les postes ;
les collaborateurs ;
les responsabilités ;
les rattachements ;
les restrictions organisationnelles.
03
Le modèle de rôles et de règles
Règles · Contrôles · Validations
Les responsabilités sont associées aux rôles applicatifs correspondants.
Les règles organisationnelles et fonctionnelles permettent d’adapter les autorisations au contexte réel de chaque collaborateur.
04
L’interface avec SAP ECC
Autorisations appliquées
ROK synchronise les utilisateurs, les rôles et les affectations correspondantes avec SAP ECC.
L’objectif n’est pas de remplacer les outils déjà présents, mais de leur fournir un même contexte organisationnel.
Une modélisation conçue pour respecter la logique SAP
Dans le modèle Elis :
Poste
le poste porte les éléments structurants du rôle composite ;
Responsabilités
les responsabilités et tâches alimentent les rôles simples ;
Périmètres
les périmètres organisationnels et fonctionnels contextualisent les autorisations ;
Règles
les règles permettent de gérer les affectations et désaffectations selon la situation réelle du collaborateur.
Cette architecture permet de rapprocher deux représentations souvent séparées :
LA RÉALITÉ ORGANISATIONNELLE DE L’ENTREPRISE
← ROK →
LA LOGIQUE DES RÔLES ET AUTORISATIONS SAP
Dans ce modèle, tout changement dans l’organisation entraîne la modification correspondante des droits SAP. L’architecture ROK reflète ainsi la logique SAP tout en l’ancrant dans la structure réelle de l’entreprise.
Dans un même parcours, ROK prend en charge la création et la mise à jour des utilisateurs, l’affectation et la désaffectation des rôles, les mouvements collaborateurs, les validations, la traçabilité ainsi que la cartographie des risques associés.

ROK – le poste relie collaborateurs, responsabilités, périmètres et ressources associées.
Ce que cela change
pour les
équipes
Elis
Moins d’administration, des droits plus rapides et homogènes, une meilleure visibilité et des audits facilités.
Une charge administrative mieux maîtrisée
L’automatisation réduit le volume d’interventions nécessaires pour traduire chaque mouvement RH en modification de droits SAP.
Les équipes peuvent absorber davantage d’utilisateurs et de mouvements sans reproduire les mêmes opérations manuelles à chaque site.
Des autorisations plus homogènes
Le même modèle de postes, de responsabilités et de rôles peut être décliné entre plusieurs entités et pays.
Cette standardisation facilite notamment l’intégration de nouveaux périmètres et de nouvelles acquisitions.
Des droits disponibles plus rapidement
La synchronisation régulière entre SAP HR, ROK et SAP ECC réduit le délai entre le changement de situation et la mise à disposition des autorisations correspondantes.
Une meilleure visibilité pour les métiers et la DSI
Des interfaces adaptées permettent :
- aux équipes RH et métier de gérer les collaborateurs et les postes dans leur périmètre ;
- aux administrateurs de suivre les rôles, les exports, les transactions sensibles et les contrôles ;
- aux équipes d’audit de disposer d’éléments plus structurés et plus facilement exploitables.
Des audits facilités
Le lien entre poste, responsabilité, rôle applicatif et collaborateur rend les autorisations plus faciles à expliquer et à justifier.
Cette traçabilité facilite les audits et les travaux de certification des processus du système d’information.
Vous gérez le même type de mouvements dans SAP ?
Prenez un cas réel de votre organisation. En 30 minutes, nous identifions avec vous ce qui doit suivre automatiquement lorsqu’un poste change.
Elis : automatiser les autorisations SAP à partir de l’organisation réelle
Webinaire complet Elis × ROK × Atos
Découvrez comment Elis a structuré son modèle organisationnel et automatisé la gestion de ses autorisations SAP avec ROK.
L’IGA devient plus précise
lorsqu’elle part de l’organisation réelle
Le cas Elis montre qu’une gouvernance des accès gagne en précision lorsqu’elle relie les droits au poste, aux responsabilités, à l’entité et au périmètre réel de la personne.
Cette continuité entre organisation et droits applicatifs permet de mieux maîtriser chaque mouvement dans le temps.
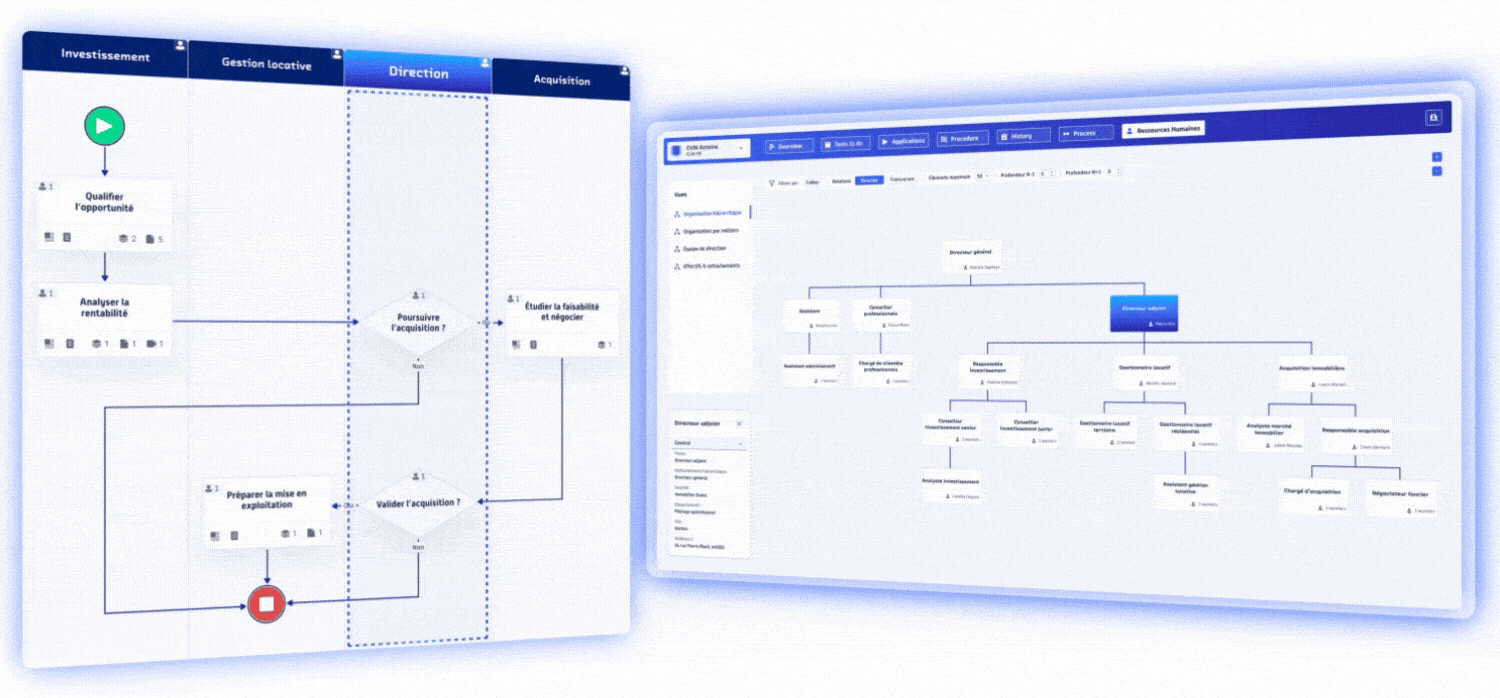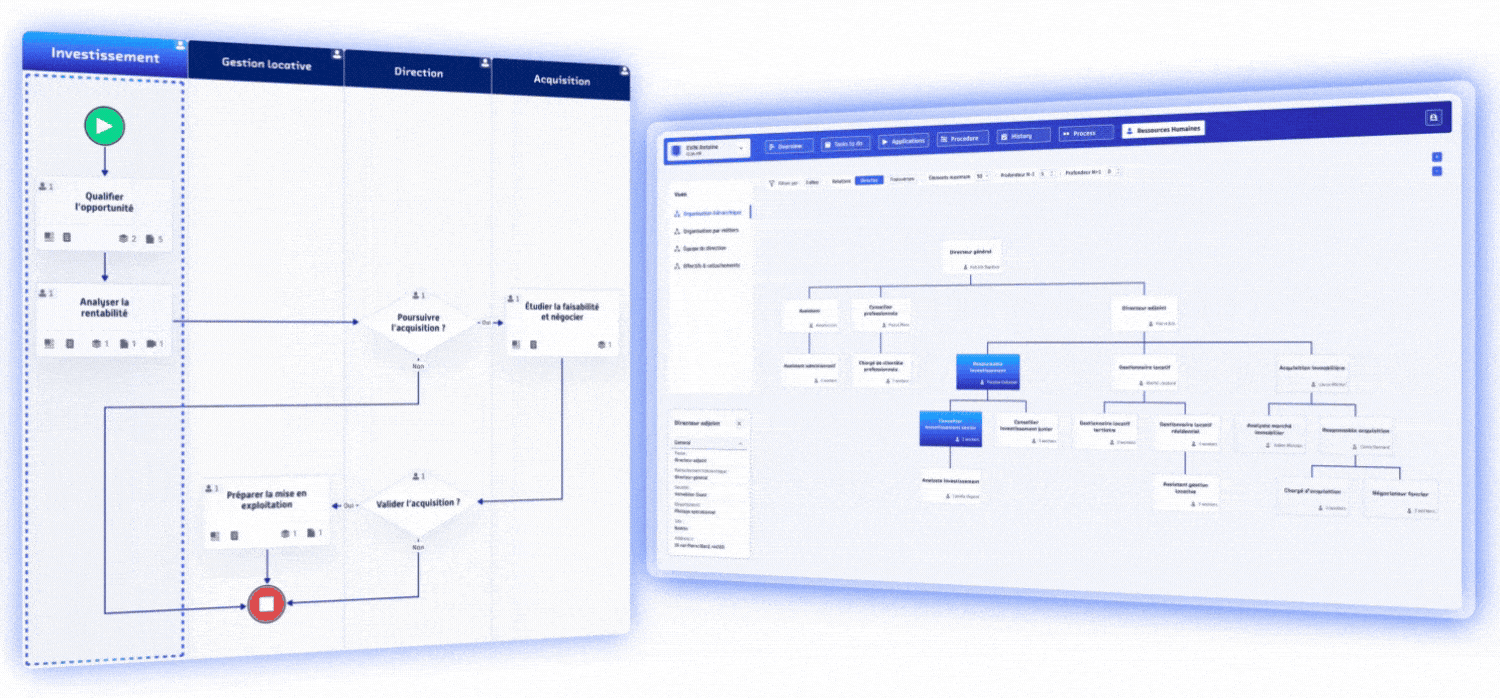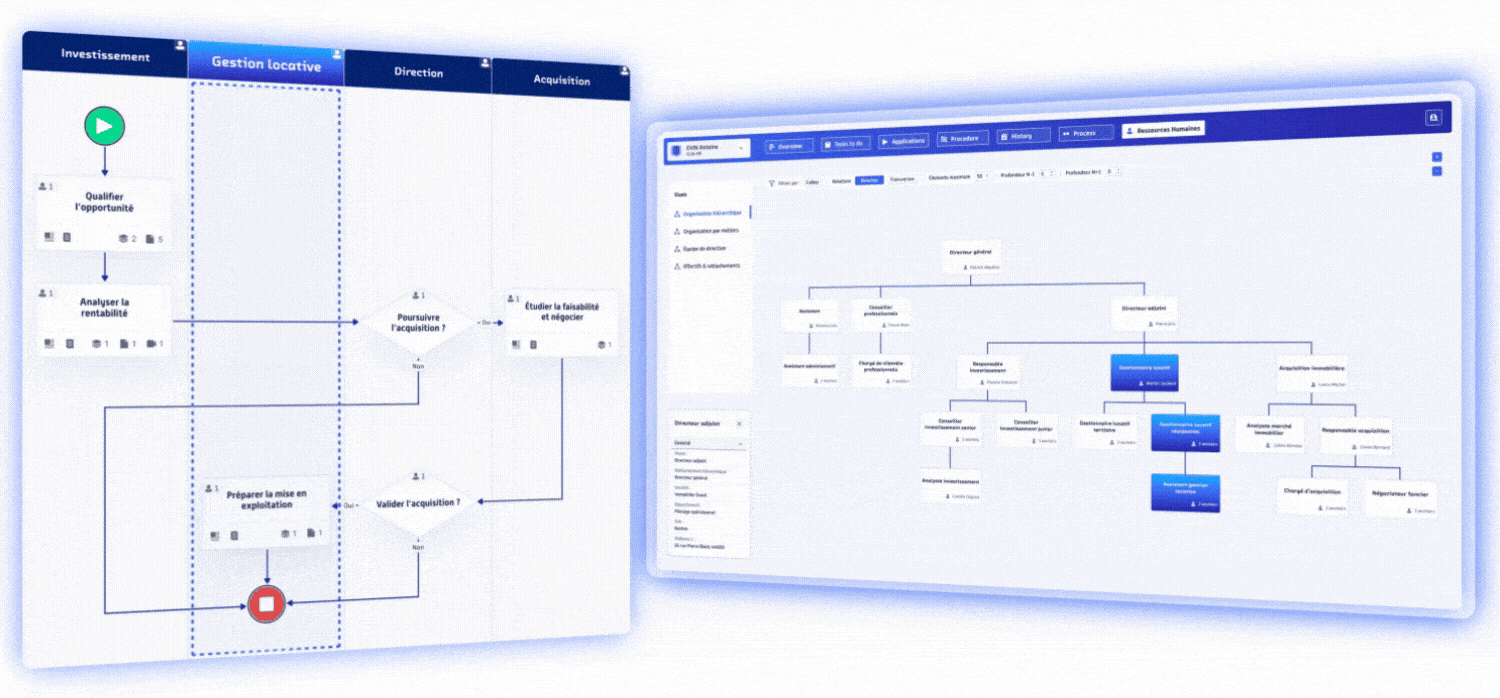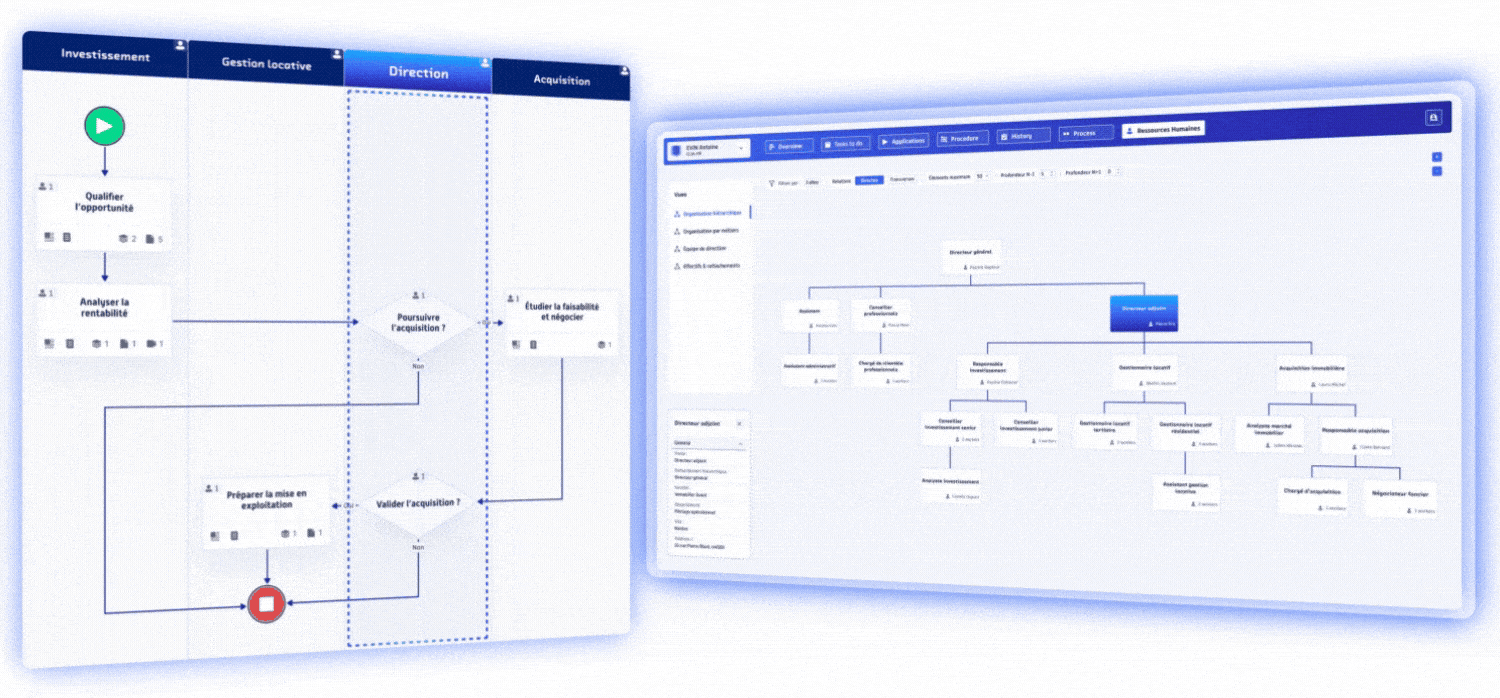
L’organigramme dit qui fait quoi.
La gouvernance des accès détermine qui peut accéder à quoi.
ROK relie les deux |
ROK ne remplace pas votre écosystème SAP !
ROK s’intègre aux outils déjà en place afin de relier les événements RH, l’organisation réelle et les autorisations applicatives.
Dans le cas Elis :
SAP HR reste la source du mouvement RH ;
SAP ECC reste le système applicatif cible ;
ROK structure le contexte organisationnel ;
les règles et workflows orchestrent les droits correspondants.
Cette approche permet de faire évoluer la gouvernance sans imposer une reconstruction complète du système d’information.
Vos droits SAP suivent-ils vraiment chaque changement de poste ?
En 30 minutes, partez d’un mouvement réel et identifiez les ruptures entre SIRH, organisation, validations et rôles SAP.
En savoir plus : Automatisation des droits SAP
Périmètre, intégration SAP et déploiement : les questions les plus fréquentes.
ROK remplace-t-il SAP HR ou SAP ECC ?
Non. SAP HR et SAP ECC conservent leurs fonctions. ROK relie la donnée RH, le modèle organisationnel et les règles d’accès afin d’orchestrer les autorisations correspondantes.
Comment ROK détermine-t-il les droits SAP nécessaires ?
ROK s’appuie sur le poste, les responsabilités, l’entité, le périmètre et les règles définies par l’organisation. Ces informations sont associées aux rôles applicatifs et aux autorisations SAP correspondantes.
Que se passe-t-il lors d’une mobilité interne ?
Le nouveau poste entraîne une réévaluation des responsabilités et des rôles. Les anciennes affectations devenues injustifiées peuvent être retirées et les nouvelles sont appliquées selon les règles et validations prévues.
ROK peut-il tracer les changements d’autorisation ?
Oui. Les évolutions du collaborateur, les règles appliquées, les validations et les changements de rôles peuvent être historisés afin de faciliter le suivi et les audits.
ROK peut-il compléter une solution IAM ou IGA existante ?
Oui. ROK peut s’intégrer à des annuaires, SIRH, IAM, IGA ou outils de provisioning existants. Sa valeur principale est d’ajouter le contexte organisationnel nécessaire pour relier les droits aux responsabilités réelles.
ROK permet-il de gérer les risques de séparation des tâches ?
ROK peut cartographier les rôles, les transactions sensibles, les risques SoD et les contrôles associés selon le modèle défini par l’organisation.
La solution est-elle limitée à SAP ?
Non. Le principe organisationnel peut être appliqué à d’autres ERP, applications métier, annuaires ou ressources numériques. La page Elis présente ici son application concrète à SAP ECC.
Le projet nécessite-t-il des développements spécifiques dans SAP ?
Le retour d’expérience Elis repose sur une interface standard entre ROK et SAP, complétée par du paramétrage et par certaines adaptations côté SAP HR. Le niveau d’effort dépend ensuite de l’architecture, des systèmes SAP concernés et du périmètre d’autorisations à couvrir.